
ศูนย์นวัตกรรมดิจิทัล แจ้งเตือนช่องโหว่ Android 25 รายการ แนะเร่งอัปเดตแพตช์ความปลอดภัย
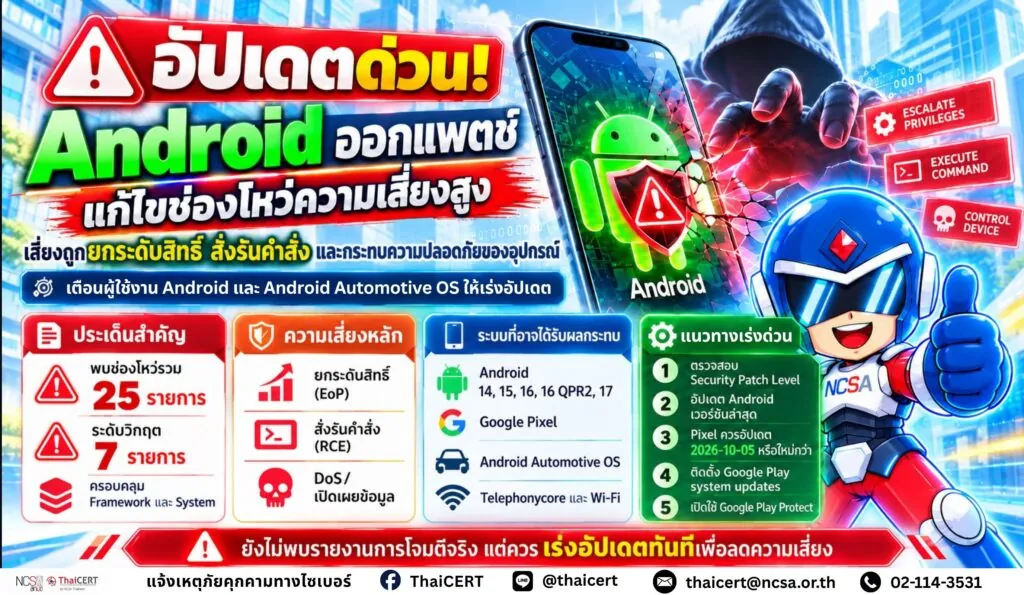
ศูนย์นวัตกรรมดิจิทัล แจ้งเตือนผู้ใช้งานอุปกรณ์ Android และ Android Automotive OS ให้เร่งตรวจสอบและติดตั้งแพตช์ความปลอดภัยล่าสุด หลัง สำนักงาน กสทช. ได้มีประกาศแจ้งเตือนเมื่อวันที่ 11 ตุลาคม 2569 พบช่องโหว่ด้านความมั่นคงปลอดภัยในองค์ประกอบ Framework และ System รวม 25 รายการ โดยเป็นช่องโหว่ระดับวิกฤต (Critical) 7 รายการ ครอบคลุมการยกระดับสิทธิ์ (EoP) การสั่งรันโค้ดจากระยะไกล (RCE) การปฏิเสธการให้บริการ (DoS) และการเปิดเผยข้อมูล ซึ่งอาจส่งผลให้ผู้ไม่หวังดีเข้าถึงข้อมูลหรือควบคุมการทำงานบางส่วนของอุปกรณ์โดยไม่ได้รับอนุญาต
ช่องโหว่ดังกล่าวเกี่ยวข้องกับ Android หลายเวอร์ชัน เช่น Android 14, 15, 16, 16 QPR2 และ 17 รวมถึงองค์ประกอบ Telephony core และ WIFI ที่ได้รับการแก้ไขผ่าน Google Play system updates นอกจากนี้ พบช่องโหว่ในอุปกรณ์ Google Pixel ที่ยังอยู่ในระยะการสนับสนุนด้านความปลอดภัยอีก 6 รายการ และ Android Automotive OS อีก 5 รายการในระดับความรุนแรงสูง (High) ผู้ใช้งานทั่วไปควรตรวจสอบให้มี Android Security Patch Level 2026-10-01 หรือใหม่กว่า ส่วน Google Pixel ควรเป็น 2026-10-05 หรือใหม่กว่า ขณะที่ผู้ดูแลอุปกรณ์ Android Automotive OS ควรประสานผู้ผลิตเพื่อดำเนินการอัปเดตตามข้อกำหนดด้านความปลอดภัย
ศูนย์นวัตกรรมดิจิทัลแนะนำให้ตรวจสอบระดับแพตช์ผ่าน Settings > About phone > Android version และติดตั้งการอัปเดตผ่าน Settings > System > Software updates รวมถึงตรวจสอบ Google Play system updates เพื่อให้ส่วนประกอบที่เกี่ยวข้องได้รับการแก้ไขอย่างครบถ้วน พร้อมเปิดใช้งาน Google Play Protect และหลีกเลี่ยงการติดตั้งแอปพลิเคชันจากแหล่งที่ไม่น่าเชื่อถือ ทั้งนี้ Play Protect ไม่สามารถทดแทนการติดตั้งแพตช์ความปลอดภัยได้ ผู้ใช้งานควรหมั่นอัปเดตระบบและแอปพลิเคชันอย่างสม่ำเสมอ โดยเฉพาะอุปกรณ์ที่ใช้เข้าถึงระบบสารสนเทศของมหาวิทยาลัย เพื่อช่วยลดความเสี่ยงและปกป้องข้อมูลสำคัญ
ขอขอบคุณข้อมูลจาก สำนักงาน กสทช. https://www.thaicert.or.th/2026/10/11/%E0%B8%AD%E0%B8%B1%E0%B8%9B%E0%B9%80%E0%B8%94%E0%B8%95%E0%B8%94%E0%B9%88%E0%B8%A7%E0%B8%99-android-%E0%B8%AD%E0%B8%AD%E0%B8%81%E0%B9%81%E0%B8%9E%E0%B8%95%E0%B8%8A%E0%B9%8C%E0%B9%81%E0%B8%81%E0%B9%89/